

este curso comienza en
Marco de Gestión de Riesgo usando NIST (RMF) - Curso certificado online sincrónico 🌐

NIVEL DEL CURSO: introductorio
¡ESTE CURSO CUENTA CON DOBLE CERTIFICACIÓN!
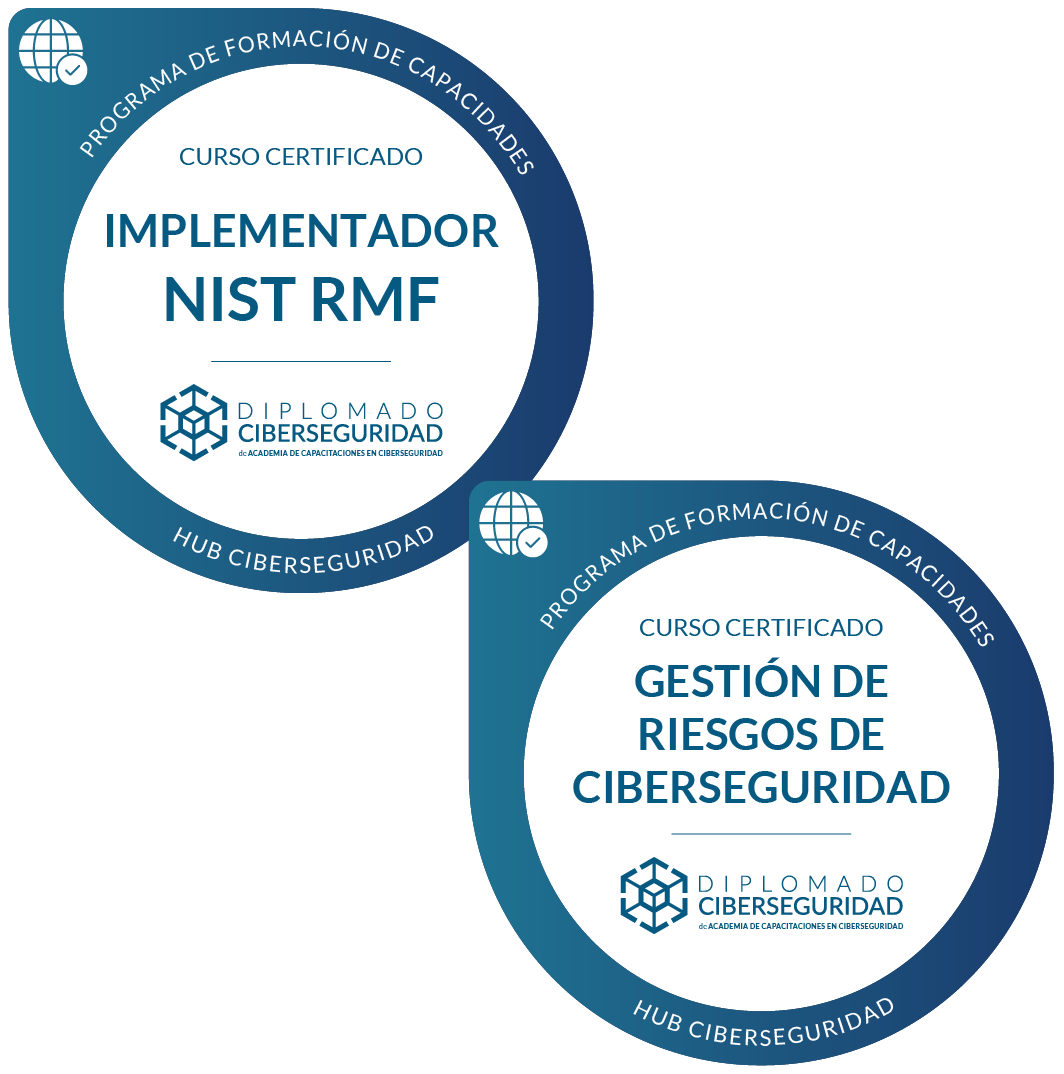
Una vez aprobado el programa, obtén estas insignias de certificación, otorgadas por Credly.
-17%
NUEVO

El precio original era: $350.000.$290.000El precio actual es: $290.000.
Este producto tiene múltiples variantes. Las opciones se pueden elegir en la página de producto 
requisitos previos
Manejo básico de computador, capacidad para buscar información en línea e instalación básica de software.

¿para quién es este curso?
Profesionales de TI, auditoría, riesgos, cumplimiento, continuidad y gestión de seguridad de la información.
requisitos Técnicos mÍnimos
- Internet: conexión estable.
- Ofimática: software para visualizar y editar documentos.
¿EN QUÉ CONSISTE ESTE CURSO?
La gestión de riesgos se ha vuelto una exigencia transversal en organizaciones públicas y privadas, empujada por regulaciones, auditorías y la creciente dependencia de sistemas de información. Este curso aborda esa disciplina a partir del Risk Management Framework (RMF) del NIST, uno de los modelos más completos y documentados disponibles, que ordena el ciclo de vida del riesgo en siete pasos: preparar, categorizar, seleccionar, implementar, evaluar, autorizar y monitorear.
El RMF funciona aquí como hilo conductor y como caso de estudio. Cada sesión revisa un paso del marco y lo conecta con una pregunta general de gestión de riesgos, como quién es dueño del riesgo, cómo se prioriza cuando los recursos no alcanzan o qué significa aceptar formalmente un riesgo residual. De esta forma, el curso resulta útil para quienes trabajan con NIST y también para quienes operan con ISO 31000, ISO 27005, COSO ERM u otros enfoques.
A lo largo de las sesiones se contrastan los documentos del NIST con otros marcos y con la práctica real de las organizaciones. Se pone atención a un problema frecuente: sistemas de riesgo que cumplen en el papel y pesan poco en las decisiones. Los participantes aprenderán a reconocer esa distancia y a diseñar procesos que la reduzcan.
Al finalizar el curso, los estudiantes serán capaces de aplicar el ciclo completo de gestión de riesgos del NIST RMF, desde la preparación organizacional hasta el monitoreo continuo, y de trasladar esa lógica a otros marcos como ISO 31000, ISO 27005 o COSO ERM. Podrán categorizar sistemas y activos según su impacto, evaluar riesgos con métodos cualitativos y cuantitativos, seleccionar y adaptar controles, y valorar la evidencia de su funcionamiento. Estarán en condiciones de preparar la información que una autoridad necesita para aceptar o rechazar un riesgo residual, identificar a los responsables de cada decisión y diseñar indicadores que conecten la gestión de riesgos tecnológicos con la estrategia de la organización. Además, sabrán reconocer cuándo un sistema de riesgos cumple en el papel sin incidir en las decisiones, y propondrán mejoras para cerrar esa brecha.

Modalidad de clases
- Clases 100%
Online sincrónicas:
¡Estudia desde cualquier parte del mundo!
- Aula virtual:
Tus recursos y evaluaciones en un solo lugar

DURACIÓN del curso
- 50 hrs en total:
25 hrs de clases en vivo
25 hrs de auto estudio
- 10 sesiones, 2 veces
a la semana:
Clases de 2 hrs 30 min c/u

METODOLOGÍA
- Clases teóricas guiadas: el docente explica los conceptos y resuelve dudas de los estudiantes.
- Laboratorios demostrativos: el docente desarrolla los ejercicios y los estudiantes los replican posteriormente de forma autónoma.
- Docentes con experiencia profesional: Aprende con docentes que cuentan con experiencia en enseñanza y que se desempeñan profesionalmente en las áreas relacionadas.

¿EN QUÉ FECHAS SE REALIZARÁ ESTE CURSO?
Ciclo 6
18 de Enero del 2027
Lunes y Miércoles
19:30 a 22:00 hrs.
(GMT-3 Hora Chile)
Inscríbete aquí¿No funciona nuestra tienda?
Intenta con este enlace
Ciclo 2
03 de Mayo 2027
Lunes y Miércoles
19:30 a 22:00 hrs.
(GMT-3 Hora Chile)
Inscríbete aquí¿No funciona nuestra tienda?
Intenta con este enlace
Ciclo 4
30 de Agosto 2027
Lunes y Miércoles
19:30 a 22:00 hrs.
(GMT-3 Hora Chile)
Inscríbete aquí¿No funciona nuestra tienda?
Intenta con este enlace
Ciclo 6
10 de Enero 2028
Lunes y Miércoles
19:30 a 22:00 hrs.
(GMT-3 Hora Chile)
Inscríbete aquí¿No funciona nuestra tienda?
Intenta con este enlace
Recuerda que todos nuestros horarios están en el huso correspondiente a Chile.
¡Si eres estudiante internacional, por favor ocupa nuestro conversor de hora!
🌍 Conversor de Hora
Médios de pago:


PERFIL DE EGRESO PROFESIONAL
| 1 | Comprender los conceptos fundamentales de la gestión de riesgos y la estructura del NIST RMF, situándolo frente a otros marcos como ISO 31000, ISO 27005 y COSO ERM. | ✔ |
|---|---|---|
| 2 | Aplicar los pasos del RMF para categorizar sistemas, evaluar riesgos y seleccionar, implementar y evaluar controles de seguridad. | ✔ |
| 3 | Analizar el proceso de autorización y aceptación del riesgo residual, identificando a los responsables de cada decisión y la información que requieren. | ✔ |
| 4 | Diseñar mecanismos de monitoreo e indicadores que integren la gestión de riesgos tecnológicos con la estrategia y la toma de decisiones de la organización.Aplicar los principales marcos de trabajo de seguridad de la industria (ISO 27001, ISO 27017, GDPR, CSA/CSA STAR) utilizando las herramientas de AWS y Azure. | ✔ |
| 5 | Automatizar procesos de seguridad utilizando scripts y herramientas como AWS Lambda, Azure PowerShell, CLI y Logic Apps. | ✔ |
| 6 | Planificar una auditoría de seguridad en la nube, identificando sus componentes, objetivos y áreas de revisión. | ✔ |
| 7 | Preparar y rendir con éxito los exámenes de certificación Azure Security Engineer Associate y AWS Certified Security – Specialty. | ✔ |
DOCENTE A CARGO DEL CURSO
David López Carreño
Ingeniero en Control de Gestión de la Universidad Diego Portales y Magíster en Control de Gestión (c), Diplomado en Dirección de Proyecto de la Universidad de Santiago de Chile.
Especialista en la implementación de modelos de gestión y mecanismos de control de gestión. Posee certificaciones COBIT, MTA Specialist, MOS Expert, Implementador ISO 9001, Auditor Líder ISO 27001 y Cybersecurity Fundamentals de ISACA.
ESTRUCTURA DE CONTENIDOS
Unidad 1: Fundamentos y Estrategia de Riesgo.
| Objetivo | Contenidos | Horas |
|---|---|---|
| Comprender lo qué significa gestionar un riesgo. | Teórico – Práctico: – Amenaza, vulnerabilidad, probabilidad, impacto, apetito y tolerancia. – Panorama de marcos y lugar del RMF entre ellos. – ¿Por qué dos organizaciones con el mismo riesgo toman decisiones opuestas? – Los tres niveles de SP 800-39 (organización, proceso, sistema). – Roles y responsabilidades. – ¿Quién es dueño del riesgo y quién solo lo reporta? | Horas teóricas: 2.5 Horas prácticas: 2.5 |
Unidad 2: Catergorizar y Evaluar Riesgos.
| Objetivo | Contenidos | Horas |
|---|---|---|
| Planificar la estrategia de gestión de riesgos. | Teórico – Práctico: – FIPS 199 y SP 800-60: confidencialidad, integridad y disponibilidad. – Comparación análisis de impacto y anaálisis al negocio. – Cómo priorizar cuando todo parece crítico. – SP 800-30: escenarios, métodos cualitativos y cuantitativos, sesgos del juicio experto. – ¿cuánto vale una matriz de calor? | Horas teóricas: 2.5 Horas prácticas: 2.5 |
Unidad 3: Selecionar, Implementar, Evaluar y Autorizar Controles.
| Objetivo | Contenidos | Horas |
|---|---|---|
| Comprender a cabalidad los controles. | Teórico – Práctico: – SP 800-53 y sus líneas base, adaptación (tailoring) y controles comunes. – Relación con ISO 27001 Anexo A y CIS. – ¿cuándo un control reduce riesgo y cuándo solo reduce culpa? – SP 800-53A, evaluación independiente, plan de acción (POA&M) y autorización para operar. – Aceptar un riesgo como decisión formal y no como omisión. | Horas teóricas: 2.5 Horas prácticas: 2.5 |
Unidad 4: Autorizar, Monitorear e Integrar.
| Objetivo | Contenidos | Horas |
|---|---|---|
| Comprender el monitoreo e integración. | Teórico – Práctico: – Autorización para operar, plan de acción (POA&M) y aceptación formal del riesgo. – Quién decide y con qué información. – Monitoreo continuo (SP 800-137), indicadores y conexión con la gestión de riesgo empresarial (NISTIR 8286). | Horas teóricas: 2.5 Horas prácticas: 2.5 |
Unidad 5: Taller Práctico.
| Objetivo | Contenidos | Horas |
|---|---|---|
| Aplicar de manera práctica los contenidos y habilidades aprendidas en las unidades anteriores. | Teórico – Práctico: – Reservado para los Talleres Prácticos I y II. | Horas teóricas: 2.5 Horas prácticas: 2.5 |

EVENTOS, WEBINARS Y WORKSHOPS ABIERTOS
¿Quieres conocer un poco más de los programas de Gestión de Ciberseguridad y sus docentes?
Revisa nuestros Workshops y Charlas abiertas para escuchar de primera mano a nuestros expertos.
¿NECESITAS AYUDA? ¿TIENES DUDAS? ¡TE RESPONDEMOS!
Elige entre agendar una reunión, contactarnos a nuestro Whatsapp o a nuestro correo electrónico ventas@diplomadociberseguridad.com
para resolver dudas, obtener información sobre fechas, beneficios o futuros programas.
¿Eres alumno y necesitas asistencia? Escríbenos a: academico@diplomadociberseguridad.com