

este curso comienza en
Gestión Estratégica de Incidentes y Reportabilidad basada en ISO 27035 - 2026 - Curso certificado online sincrónico 🌐

NIVEL DEL CURSO: intermedio
Una vez aprobado el programa, obtén esta insignia de certificación, otorgada por Credly.
COSTO promocional (15% de descuento)
$290.000 pesos chilenos / $320 USD
(contamos con facilidades de pago)

requisitos previos
Manejo básico de computador, capacidad para buscar información en línea e instalación básica de software.

¿para quién es este curso?
Dirigido a profesionales que gestionan o supervisan incidentes de ciberseguridad, enfocado en coordinación, toma de decisiones y gobierno del proceso bajo ISO/IEC 27035.
requisitos Técnicos mÍnimos
- RAM: 8 GB.
- CPU: 2-4 núcleos.
- Almacenamiento: 20 GB Libres.
- Internet: Conexión de 10 Mbps.
¿EN QUÉ CONSISTE ESTE CURSO?
El curso aborda la gestión estratégica de incidentes de seguridad desde un enfoque formal, documentado y alineado a normativas, enseñando a diseñar, implementar y supervisar procesos trazables basados en ISO/IEC 27035 y otras regulaciones vigentes en Chile, incluyendo los requerimientos de la Agencia Nacional de Ciberseguridad (ANCI).
Los participantes aprenderán a definir políticas, responsabilidades, criterios de priorización y reportabilidad, coordinando equipos y actores involucrados para asegurar la continuidad del negocio, el cumplimiento normativo y la protección de la información en escenarios reales.

Modalidad de clases
- Clases 100%
Online sincrónicas:
¡Estudia desde cualquier parte del mundo!
- Aula virtual:
Tus recursos y evaluaciones en un solo lugar

DURACIÓN del curso
- 50 hrs en total:
25 hrs de clases en vivo
25 hrs de auto estudio
- 10 sesiones, 2 veces
a la semana:
Clases de 2 hrs 30 min c/u

METODOLOGÍA
- Clases teóricas guiadas: el docente explica los conceptos y resuelve dudas de los estudiantes.
- Laboratorios demostrativos: el docente desarrolla los ejercicios y los estudiantes los replican posteriormente de forma autónoma.
- Docentes con experiencia profesional: Aprende con docentes que cuentan con experiencia en enseñanza y que se desempeñan profesionalmente en las áreas relacionadas.
Curso convalidable con:
Diplomado en Blue Team
Diplomado en Gobernanza, Gestión y Auditoría a la Ciberseguridad

¿EN QUÉ FECHAS SE REALIZARÁ ESTE CURSO?
Ciclo 1
15 de Marzo 2027
Miércoles y Viernes
19:30 a 22:00 hrs.
(GMT-3 Hora Chile)
Inscríbete aquí¿No funciona nuestra tienda?
Intenta con este enlace
Ciclo 4
30 de Agosto 2027
Miércoles y Viernes
19:30 a 22:00 hrs.
(GMT-3 Hora Chile)
Inscríbete aquí¿No funciona nuestra tienda?
Intenta con este enlace
Recuerda que todos nuestros horarios están en el huso correspondiente a Chile.
¡Si eres estudiante internacional, por favor ocupa nuestro conversor de hora!
🌍 Conversor de Hora
Médios de pago:


PERFIL DE EGRESO PROFESIONAL
| 1 | Diseñar el marco estratégico del proceso, políticas, criterios de activación, priorización y escalamiento de incidentes. | ✔ |
|---|---|---|
| 2 | Elaborar procedimientos auditables, asegurando trazabilidad y registro formal de decisiones. | ✔ |
| 3 | Supervisar la respuesta operativa, verificando que la primera línea actúe conforme a los lineamientos establecidos. | ✔ |
| 4 | Gestionar incidentes que involucren proveedores o servicios tecnológicos externos. | ✔ |
| 5 | Aplicar obligaciones de reportabilidad conforme a la Ley Marco de Ciberseguridad en Chile. | ✔ |
| 6 | Preparar informes ejecutivos para alta dirección, resumiendo el incidente, sus impactos y acciones de mejora. | ✔ |
| 7 | Utilizar métricas, indicadores y simulaciones para evaluar el desempeño del proceso y proponer mejoras continuas. | ✔ |

Quienes aprueben este curso desarrollarán las habilidades esenciales para comprender el funcionamiento de una red empresarial de área local, incluyendo la operación de routers y switches, los mecanismos de switching y routing, y los principales servicios de red que permiten la comunicación entre sistemas. Esto le permitirá interpretar, configurar y simular infraestructuras de red básicas utilizadas en entornos organizacionales.
DOCENTE A CARGO DEL CURSO

Rodrigo Zamora
Cuenta con una trayectoria profesional en infraestructura tecnológica, redes, seguridad defensiva, gestión de incidentes, ciberinteligencia e investigaciones forenses digitales, con experiencia en entornos empresariales de alta exigencia y en el ámbito de infraestructura crítica.
Es Ingeniero en Conectividad y Redes y posee un Máster Universitario en Ciberseguridad. Cuenta además con formación en Ciberseguridad Industrial, Gobernanza, Gestión y Auditoría, Implementación de Sistemas de Gobierno y Gestión de Ciberseguridad y Gestión de Proyectos TI, lo que le permite integrar aspectos técnicos, de gestión y de gobierno de la seguridad de la información.
Actualmente se desempeña como Jefe de Ciberinteligencia y Ciberforense en un grupo empresarial del sector retail con presencia a nivel nacional, donde impulsa el desarrollo e implementación de procesos de respuesta a incidentes, capacidades de ciberinteligencia y controles corporativos de seguridad de la información. Asimismo, participa en gestión de auditorías, definición de lineamientos y fortalecimiento de controles internos en entornos corporativos. Además, desarrolla proyectos de consultoría en materias de infraestructura tecnológica, ciberseguridad y seguridad de la información.
En el ámbito docente, se ha desempeñado en programas de diplomado en ciberseguridad, participando como docente en el Diplomado Blue Team y en el Diplomado en Ciberseguridad Industrial, donde ha sido reconocido como Docente Destacado en 2023 y 2024. Anteriormente participó en docencia en redes, sistemas y ciberseguridad en DUOC UC, además de formar parte de la línea formativa CCNA Security en Cisco Networking Academy.
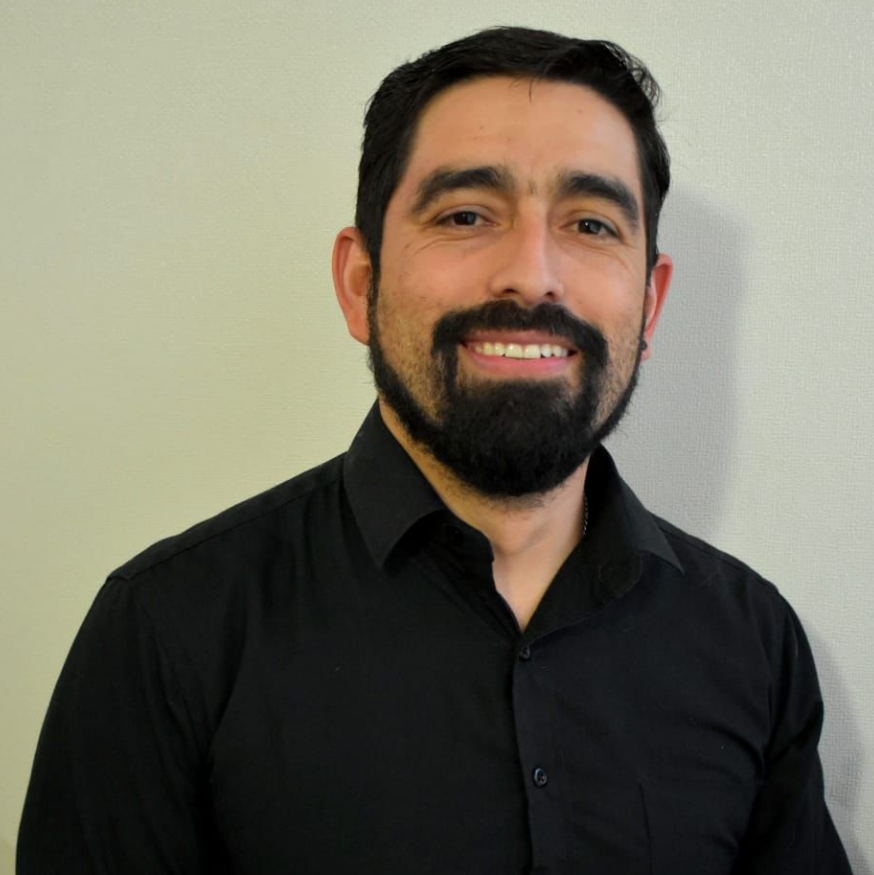
Rodrigo Pérez Silva
Subgerente de Seguridad de la Información (CISO), cuenta con más de 12 años de experiencia en ciberseguridad, gestión de riesgos y cumplimiento normativo, liderando iniciativas de gobierno de seguridad, gestión de incidentes y fortalecimiento de capacidades organizacionales de ciberseguridad, en el marco de Sistemas de Gestión de Seguridad de la Información (SGSI) basados en estándares como ISO/IEC 27001 e ISO/IEC 27035.
Cuenta con trayectoria en seguridad de la información y gobierno de ciberseguridad, con experiencia en organizaciones del sector público, infraestructura crítica y sector financiero regulado, participando en el diseño e implementación de procesos de seguridad y gestión de incidentes alineados con estándares internacionales.
Es Ingeniero en Informática y cuenta con especialización en seguridad de la información y auditoría, incluyendo certificación como Auditor Líder ISO/IEC 27001, lo que le permite integrar enfoques técnicos y de gestión en el desarrollo de programas de ciberseguridad.
En el ámbito docente ha participado en programas de formación en seguridad de la información y ciberseguridad, desempeñándose como docente en Universidad SEK, AIEP y en programas de diplomado en ciberseguridad.
ESTRUCTURA DE CONTENIDOS
Unidad 1: Fundamentos y Gobierno de la Gestión de Incidentes.
| Objetivo | Contenidos | Horas |
|---|---|---|
| Comprender los Fundamentos y Gobierno de la Gestión de Incidentes. | Teórico – Práctico: Conceptos clave de eventos, alertas, incidentes y brechas. Ciclo de gestión de incidentes. Integración con continuidad, protección de datos y proveedores. Roles y responsabilidades institucionales. Política corporativa de gestión de incidentes. Documentación y respaldo para auditoría. | Horas teóricas: 2.5 Horas prácticas: 2.5 |
Unidad 2: Estrategia, Priorización y Escalamiento.
| Objetivo | Contenidos | Horas |
|---|---|---|
| Comprende Estrategia, Priorización y Escalamiento en la Gestión de Incidentes. | Teórico – Práctico: Coordinación institucional en la gestión de incidentes. Seguimiento centralizado del incidente. Evaluación de impacto y priorización. Escalamiento hacia responsables y proveedores. Gestión de incidentes con afectación a datos personales. Registro de decisiones y respaldo para auditoría. | Horas teóricas: 2.5 Horas prácticas: 2.5 |
Unidad 3: Procedimiento, Supervisión y Gestión de Proveedores.
| Objetivo | Contenidos | Horas |
|---|---|---|
| Comprende los Procedimientos, la Supervisión y la Gestión de Proveedores. | Teórico – Práctico: Procedimiento de gestión de incidentes. Roles, decisiones y canales de reporte. Documentación y cierre de incidentes. Supervisión del proceso de gestión. Coordinación con proveedores externos. Seguimiento y mejora continua. | Horas teóricas: 2.5 Horas prácticas: 2.5 |
Unidad 4: Gestión de Brechas y Reportabilidad Regulatoria.
| Objetivo | Contenidos | Horas |
|---|---|---|
| Comprenda la Gestión de Brechas y Reportabilidad Regulatoria Aplicada a la Gestión de Incidentes. | Teórico – Práctico: Gestión de brechas de seguridad de la información. Evaluación de impacto y alcance. Relación con protección de datos personales. Criterios de reportabilidad. Notificación a autoridades y reguladores. Comunicación y seguimiento institucional. | Horas teóricas: 2.5 Horas prácticas: 2.5 |
Unidad 5: Capacitación, Simulaciones y Mejora del Proceso.
| Objetivo | Contenidos | Horas |
|---|---|---|
| Desarrolle Habilidades de Capacitación, Ejecucipon de Simulaciones y Mejora del Proceso. | Teórico – Práctico: Capacitación y difusión del proceso de gestión de incidentes. Desarrollo y uso de playbooks institucionales. Simulaciones de incidentes de ciberseguridad. Medición del desempeño del proceso. Reporte de resultados a nivel ejecutivo. Mejora continua del proceso de gestión. | Horas teóricas: 2.5 Horas prácticas: 2.5 |

EVENTOS, WEBINARS Y WORKSHOPS ABIERTOS
¿Quieres conocer un poco más de los programas en Blue Team y sus docentes?
Revisa nuestros Workshops y Charlas abiertas para escuchar de primera mano a nuestros expertos.
¿NECESITAS AYUDA? ¿TIENES DUDAS? ¡TE RESPONDEMOS!
Elige entre agendar una reunión, contactarnos a nuestro Whatsapp o a nuestro correo electrónico ventas@diplomadociberseguridad.com
para resolver dudas, obtener información sobre fechas, beneficios o futuros programas.
¿Eres alumno y necesitas asistencia? Escríbenos a: academico@diplomadociberseguridad.com